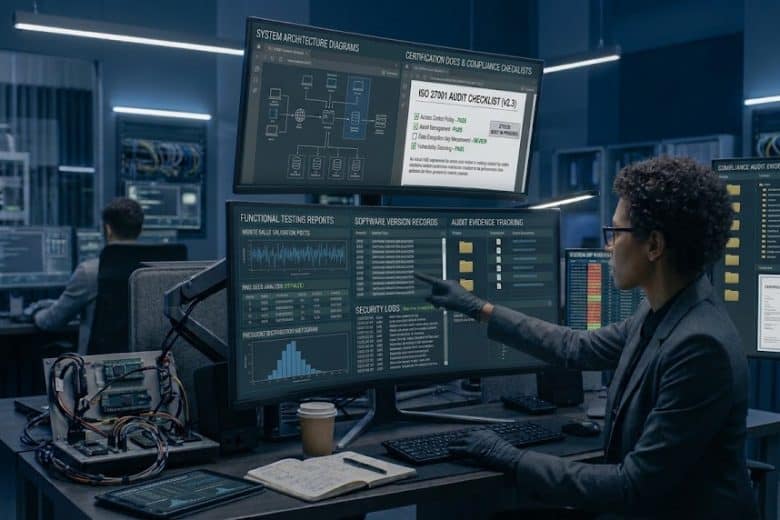
Pemeriksaan kepatuhan merupakan proses penting untuk memastikan sistem permainan slot digital memenuhi persyaratan teknis, keamanan, dan ketentuan hukum yang berlaku. Proses ini membantu organisasi menilai apakah perangkat lunak beroperasi sesuai spesifikasi serta mengikuti standar yang ditetapkan oleh regulator atau lembaga pengawas.
Dalam pengembangan perangkat lunak, kepatuhan tidak hanya berkaitan dengan fungsi permainan. Pemeriksaan juga dapat mencakup integritas data, keamanan transaksi, pengelolaan akses, dokumentasi teknis, dan mekanisme pengawasan. Oleh karena itu, evaluasi perlu dilakukan secara terstruktur agar setiap temuan memiliki bukti yang dapat diverifikasi.
Selain mengurangi risiko operasional, pemeriksaan kepatuhan membantu meningkatkan transparansi pengelolaan sistem. Dengan prosedur yang jelas, organisasi dapat mengidentifikasi kekurangan dan menentukan tindakan perbaikan berdasarkan tingkat risikonya. Berikut ini akan membahas tentang Analisis Proses Pemeriksaan Kepatuhan Sistem Permainan Slot.
Memahami Tujuan Pemeriksaan Kepatuhan
Pemeriksaan kepatuhan bertujuan menilai kesesuaian sistem terhadap persyaratan yang relevan. Persyaratan tersebut dapat berasal dari peraturan pemerintah, standar teknis, kebijakan internal, maupun ketentuan kontraktual.
Dalam sistem permainan slot digital, ruang lingkup pemeriksaan bergantung pada jenis produk dan yurisdiksi tempat sistem dioperasikan. Beberapa aspek yang dapat diperiksa meliputi perilaku perangkat lunak, pemrosesan transaksi, keamanan informasi, dan pengelolaan catatan aktivitas.
Penting untuk membedakan kepatuhan teknis dengan izin operasional. Sistem yang memenuhi persyaratan teknis belum tentu memiliki izin untuk beroperasi di suatu wilayah. Sebaliknya, kepemilikan izin juga tidak menghilangkan kebutuhan untuk menguji keamanan dan keandalan perangkat lunak.
Karena itu, pemeriksaan harus dimulai dengan menentukan persyaratan yang benar-benar berlaku bagi sistem tersebut.
Menentukan Ruang Lingkup Dan Kriteria Audit
Tahap awal pemeriksaan adalah menentukan komponen yang akan dievaluasi. Auditor perlu mengidentifikasi arsitektur sistem, layanan pendukung, alur transaksi, serta pihak yang bertanggung jawab atas pengoperasiannya.
Setelah itu, setiap persyaratan diterjemahkan menjadi kriteria pemeriksaan yang dapat diuji. Sebagai contoh, persyaratan pengelolaan akses dapat diperiksa melalui daftar akun, pembagian hak pengguna, dan catatan perubahan konfigurasi.
Dokumentasi yang dibutuhkan dapat mencakup spesifikasi perangkat lunak, kebijakan keamanan, laporan pengujian, riwayat pembaruan, serta prosedur penanganan insiden. Kelengkapan dokumen membantu auditor memahami bagaimana kontrol dirancang dan diterapkan.
Ruang lingkup yang jelas juga mencegah kesimpulan yang terlalu luas. Apabila audit hanya memeriksa satu modul, laporan tidak boleh menyatakan bahwa seluruh platform telah memenuhi semua persyaratan.
Memeriksa Integritas Dan Fungsi Perangkat Lunak
Pemeriksaan teknis dilakukan untuk memastikan perangkat lunak berperilaku sesuai spesifikasi yang telah disetujui. Auditor dapat meninjau kode sumber, konfigurasi, versi aplikasi, dan mekanisme penerapan pembaruan.
Salah satu perhatian utama adalah memastikan bahwa versi yang digunakan sesuai dengan versi yang diuji atau disertifikasi. Perubahan kode yang tidak terdokumentasi dapat memengaruhi fungsi sistem dan mengurangi keandalan hasil evaluasi sebelumnya.
Pengujian fungsional juga dapat digunakan untuk memeriksa batasan input, alur permainan, penanganan kesalahan, dan konsistensi hasil pemrosesan. Skenario pengujian harus memiliki kondisi awal serta hasil yang diharapkan agar kesimpulannya dapat diulang.
Jika sistem menggunakan generator angka acak atau random number generator (RNG), pemeriksaan tambahan mungkin diperlukan. Pemeriksaan tersebut dapat meliputi implementasi, konfigurasi, serta kesesuaian dengan persyaratan teknis yang berlaku. Pengujian fungsional saja tidak cukup untuk membuktikan keamanan RNG.
Mengevaluasi Keamanan Dan Pengelolaan Data
Keamanan informasi merupakan bagian penting dalam pemeriksaan kepatuhan. Sistem perlu memiliki kontrol yang memadai untuk melindungi data, mencegah akses tanpa izin, dan menjaga konsistensi catatan.
Auditor dapat memeriksa mekanisme autentikasi, pembatasan hak akses, perlindungan komunikasi, dan pengelolaan kredensial. Selain itu, catatan aktivitas perlu dievaluasi untuk memastikan perubahan penting dapat ditelusuri.
Integritas data juga harus menjadi perhatian. Catatan transaksi, status pemrosesan, dan informasi konfigurasi perlu konsisten dengan aturan sistem. Perbedaan antara catatan dari beberapa komponen harus ditelusuri berdasarkan bukti yang tersedia.
Selanjutnya, organisasi perlu menunjukkan bahwa prosedur pencadangan dan pemulihan telah diuji. Prosedur tersebut membantu mengurangi risiko kehilangan informasi ketika terjadi gangguan layanan atau kegagalan perangkat.
Menilai Dokumentasi Dan Bukti Kepatuhan
Kesimpulan pemeriksaan harus didasarkan pada bukti yang memadai. Bukti tersebut dapat berupa hasil pengujian, konfigurasi sistem, catatan aktivitas, laporan audit sebelumnya, dan dokumentasi tindakan perbaikan.
Auditor perlu memastikan bahwa setiap bukti relevan dengan persyaratan yang sedang diperiksa. Dokumen yang lengkap belum tentu membuktikan bahwa kontrol benar-benar berjalan, sehingga pemeriksaan implementasi tetap diperlukan.
Apabila sistem memiliki sertifikat teknis, auditor juga perlu memeriksa lembaga penerbit, ruang lingkup sertifikat, versi produk, serta masa berlaku jika ditentukan. Sertifikat untuk komponen tertentu tidak otomatis mencakup keseluruhan sistem.
Dengan pendekatan ini, organisasi dapat membedakan antara persyaratan yang telah dipenuhi, persyaratan yang belum terpenuhi, dan aspek yang masih memerlukan bukti tambahan.
Menyusun Temuan Dan Rencana Perbaikan
Setelah pengumpulan bukti selesai, auditor menyusun laporan yang menjelaskan ruang lingkup, metode pemeriksaan, temuan, serta keterbatasan evaluasi. Setiap temuan sebaiknya disertai bukti dan penjelasan mengenai dampaknya.
Temuan kemudian diprioritaskan berdasarkan tingkat risiko. Masalah yang dapat memengaruhi integritas transaksi, keamanan data, atau kepatuhan hukum biasanya membutuhkan penanganan lebih segera dibandingkan kekurangan dokumentasi yang berdampak rendah.
Organisasi selanjutnya menetapkan penanggung jawab, tenggat waktu, dan tindakan korektif untuk setiap temuan. Setelah perbaikan dilakukan, pengujian ulang diperlukan untuk memastikan masalah telah diselesaikan.
Pemeriksaan berkala juga membantu mendeteksi perubahan yang memengaruhi kepatuhan. Dengan demikian, evaluasi tidak berhenti ketika laporan audit diterbitkan, tetapi menjadi bagian dari pengelolaan sistem secara berkelanjutan.
Kesimpulan
Analisis pemeriksaan kepatuhan sistem permainan slot membutuhkan pendekatan yang sistematis, mulai dari penentuan ruang lingkup hingga verifikasi tindakan perbaikan. Pemeriksaan dapat mencakup fungsi perangkat lunak, integritas data, keamanan informasi, dokumentasi, dan kesesuaian terhadap persyaratan yang berlaku.
Hasil evaluasi harus didasarkan pada bukti yang dapat diverifikasi serta dibatasi oleh ruang lingkup pemeriksaan. Melalui audit berkala dan tindak lanjut yang terukur, organisasi dapat meningkatkan akuntabilitas, mengurangi risiko teknis, dan menjaga konsistensi operasional sistem.